Beheben eines nicht vertrauenswürdigen Stamm- oder Zertifikatkettenfehlers
Wenn Ihnen oder Ihren Kunden der Fehler „nicht vertrauenswürdiges Root“ oder die SSL-Zertifikatkette angezeigt wird, benötigt Ihr aktuelles SSL-Zertifikat möglicherweise weitere Zertifikate im Paket, damit Webbrowser Ihrer Website vertrauen können. Führen Sie die folgenden Schritte aus, um dieses Problem zu beheben.
Erforderlich: Wenn Sie versuchen, dieses Problem für Windows IIS zu beheben, lesen Sie unser Verfahren für Windows IIS .
- Suchen Sie das Zertifikatpaket, das mit Ihrem Zertifikat geliefert wurde, und laden Sie es herunter. Das Paket enthält die Zwischen-, Cross- und vertrauenswürdigen Stammzertifikate, die von Browsern und Betriebssystemen benötigt werden, um eine Kette vertrauenswürdiger Zertifikate aufzubauen. Sie finden das Paket unterhttps://certs.godaddy.com/repository .
- Installieren Sie das Bundle. Für die meisten Installationen navigieren Sie zum Zertifikatmanager für Ihre Hostingplattform, suchen Sie das installierte Zertifikat und fügen Sie dort das Paket hinzu. Hilfe finden Sie in unserer Liste mit Anweisungen für bestimmte Server .
Erforderlich: Installieren Sie das gesamte Paket. Installieren Sie das Serverzertifikat nicht selbst. Das Zertifikat und das Paket müssen installiert werden, um für unterstützte Browser und Betriebssysteme eine vollständige Vertrauenskette bereitzustellen . - Starten Sie nach der Installation des Pakets Ihren Webserver neu oder laden Sie ihn neu, damit den Besuchern die aktualisierte Zertifikatkette angezeigt wird.
- Verwenden Sie ein SSL-Testtool oder die Zertifikatanzeige Ihres Browsers, um zu bestätigen, dass die Kette erfolgreich zu einem vertrauenswürdigen Stammzertifikat erstellt wurde. Eine korrekt installierte Kette sieht wie folgt aus:
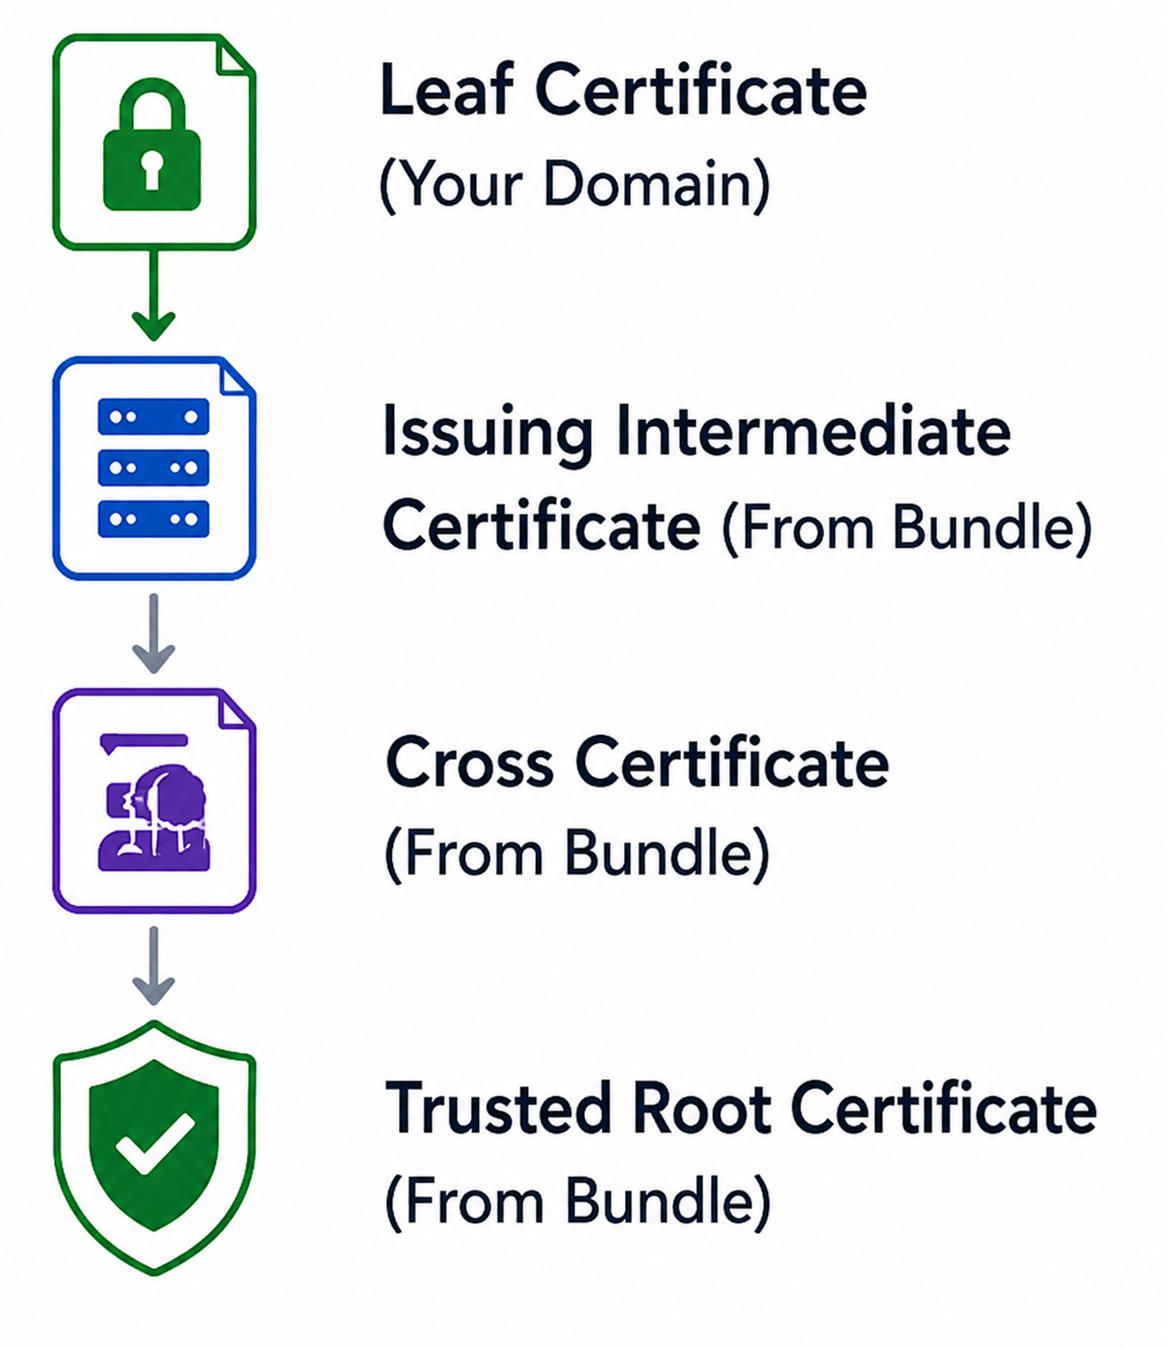
Hinweis: Wenn nach der hier beschriebenen Installation des Pakets weiterhin Fehler angezeigt werden, wenden Sie sich an Ihren Hosting-Anbieter.
Welche Fehler werden dadurch behoben?
Durch die Neuinstallation des Pakets können folgende Fehler behoben werden:
- Nicht vertrauenswürdiges Stammzertifikat
- Zertifikatkette konnte nicht verifiziert werden
- Zertifikat nicht vertrauenswürdig
- Unvollständige Zertifikatkette
- Die Zertifizierungsstelle ist ungültig
Mein Zertifikat hat vorher einwandfrei funktioniert. Warum wird das Paket benötigt?
Das neue Stammzertifikat der Zertifizierungsstelle (CA) wird derzeit in die Truststores von Browser und Betriebssystem aufgenommen:
- Das Paket bietet einen alternativen Vertrauenspfad über ein bereits vertrauenswürdiges Stammzertifikat.
- Ohne das Paket können manche Geräte und Browser möglicherweise keine Vertrauensstellung aufbauen und zeigen den Besuchern Zertifikatwarnungen an.
- Die Installation des vollständigen Zertifikatpakets gewährleistet maximale Kompatibilität und verhindert Vertrauensfehler während der Root-Übergangszeit.